

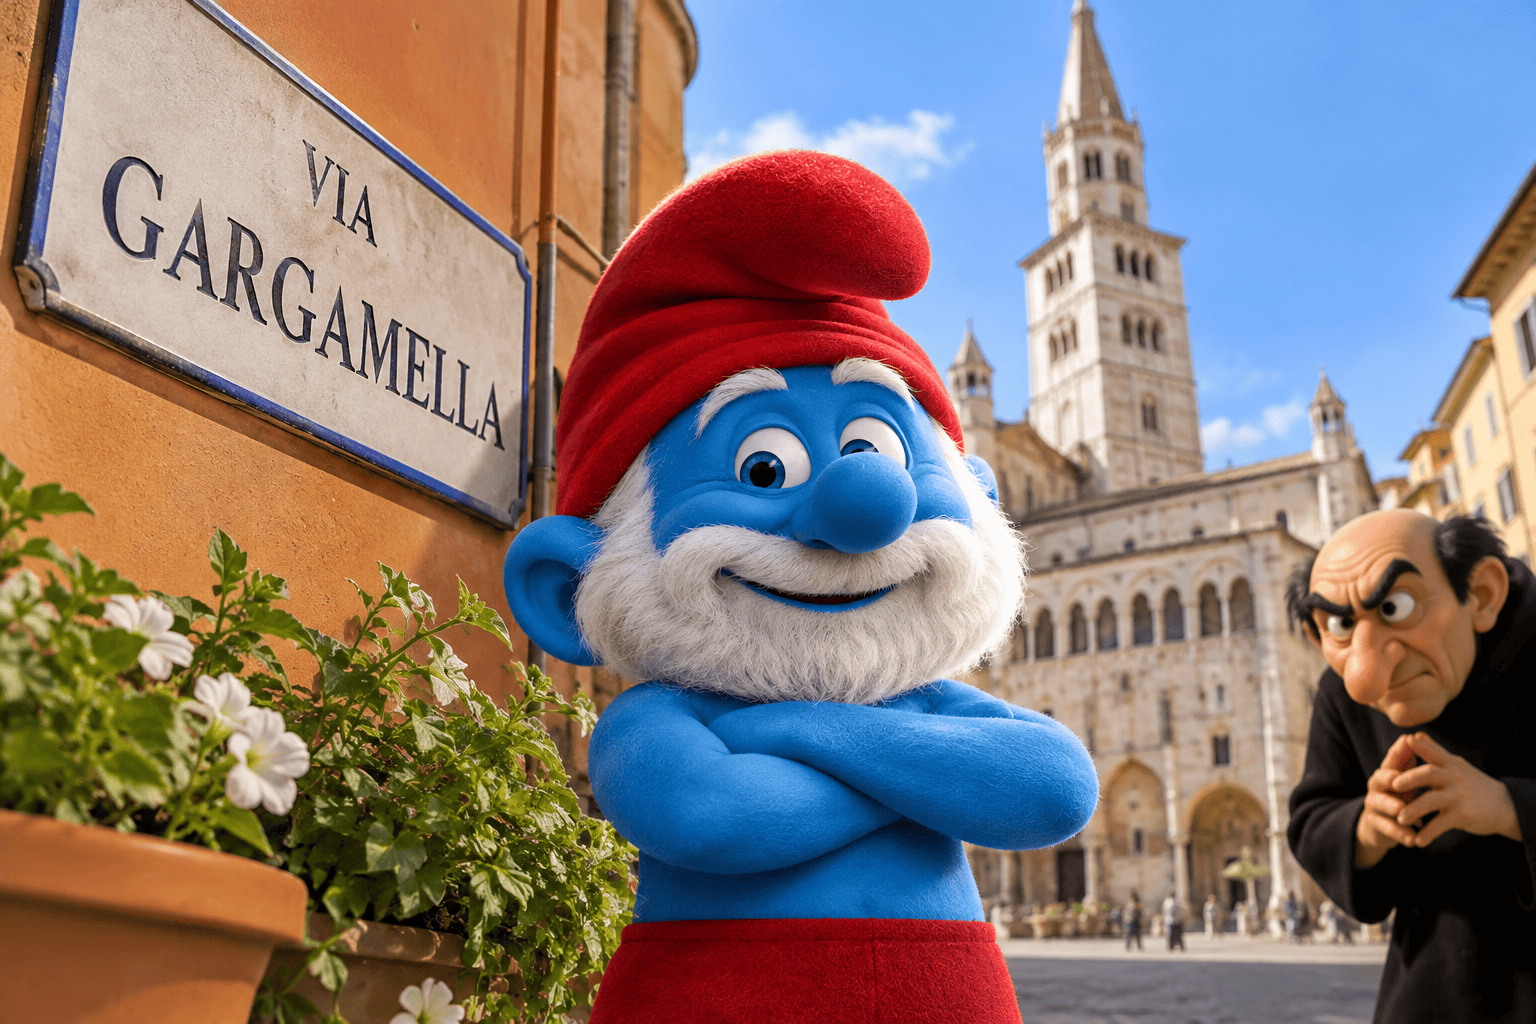
Una vicenda che sembra uscita da un cartone animato è costata all’Azienda sanitaria di Modena una sanzione complessiva di 3.500 euro. Al centro del caso c’è una scheda anagrafica informatica intestata a Grande Puffo, con tanto di indirizzo inventato in via Gargamella. Il personale informatico aveva creato il profilo nel 2009 per verificare il funzionamento dei programmi e simulare prenotazioni di prestazioni sanitarie.
Il problema è emerso nel gennaio 2022, quando un’infermiera ha cercato di prenotare un tampone molecolare per una collega. Non riuscendo a completare l’operazione attraverso il programma abituale, ha modificato la scheda di prova, inserendo il nome, il cognome e la data di nascita della dipendente. In questo modo, il sistema ha associato i dati della lavoratrice a una seconda anagrafica, che conteneva anche registrazioni fittizie relative a visite, esami e ricoveri.
Il reclamo e le violazioni della privacy
La dipendente ha presentato un reclamo al Garante per la protezione dei dati personali, lamentando la presenza di due profili anagrafici e le difficoltà incontrate per ottenere chiarimenti e accedere alle proprie informazioni. L’Ausl ha spiegato che le registrazioni sanitarie presenti nella scheda derivavano da simulazioni e che nessun referto medico risultava associato alla lavoratrice.
L’Autorità ha comunque rilevato una violazione del principio di esattezza dei dati personali previsto dal GDPR. Ha inoltre contestato all’azienda i ritardi nelle risposte alle richieste della dipendente. Per la modifica della scheda ha stabilito una sanzione di 500 euro, mentre ha quantificato in 3.000 euro quella relativa ai riscontri tardivi.
La multa e le conseguenze dell’errore
Nel determinare l’importo, il Garante ha considerato il carattere circoscritto dell’episodio, l’assenza di dolo e la collaborazione dell’azienda sanitaria. La sanzione complessiva ammonta così a 3.500 euro.
La dipendente che aveva modificato la scheda ha inoltre affrontato un procedimento disciplinare. L’operazione avrebbe potuto compromettere la corretta identificazione dei pazienti, con possibili conseguenze sulla sicurezza delle cure. Il caso dimostra come anche un profilo nato per semplici test informatici possa trasformarsi in un problema concreto quando i sistemi non garantiscono la corretta gestione dei dati personali.
Seguite La Sintesi sui nostri social!