


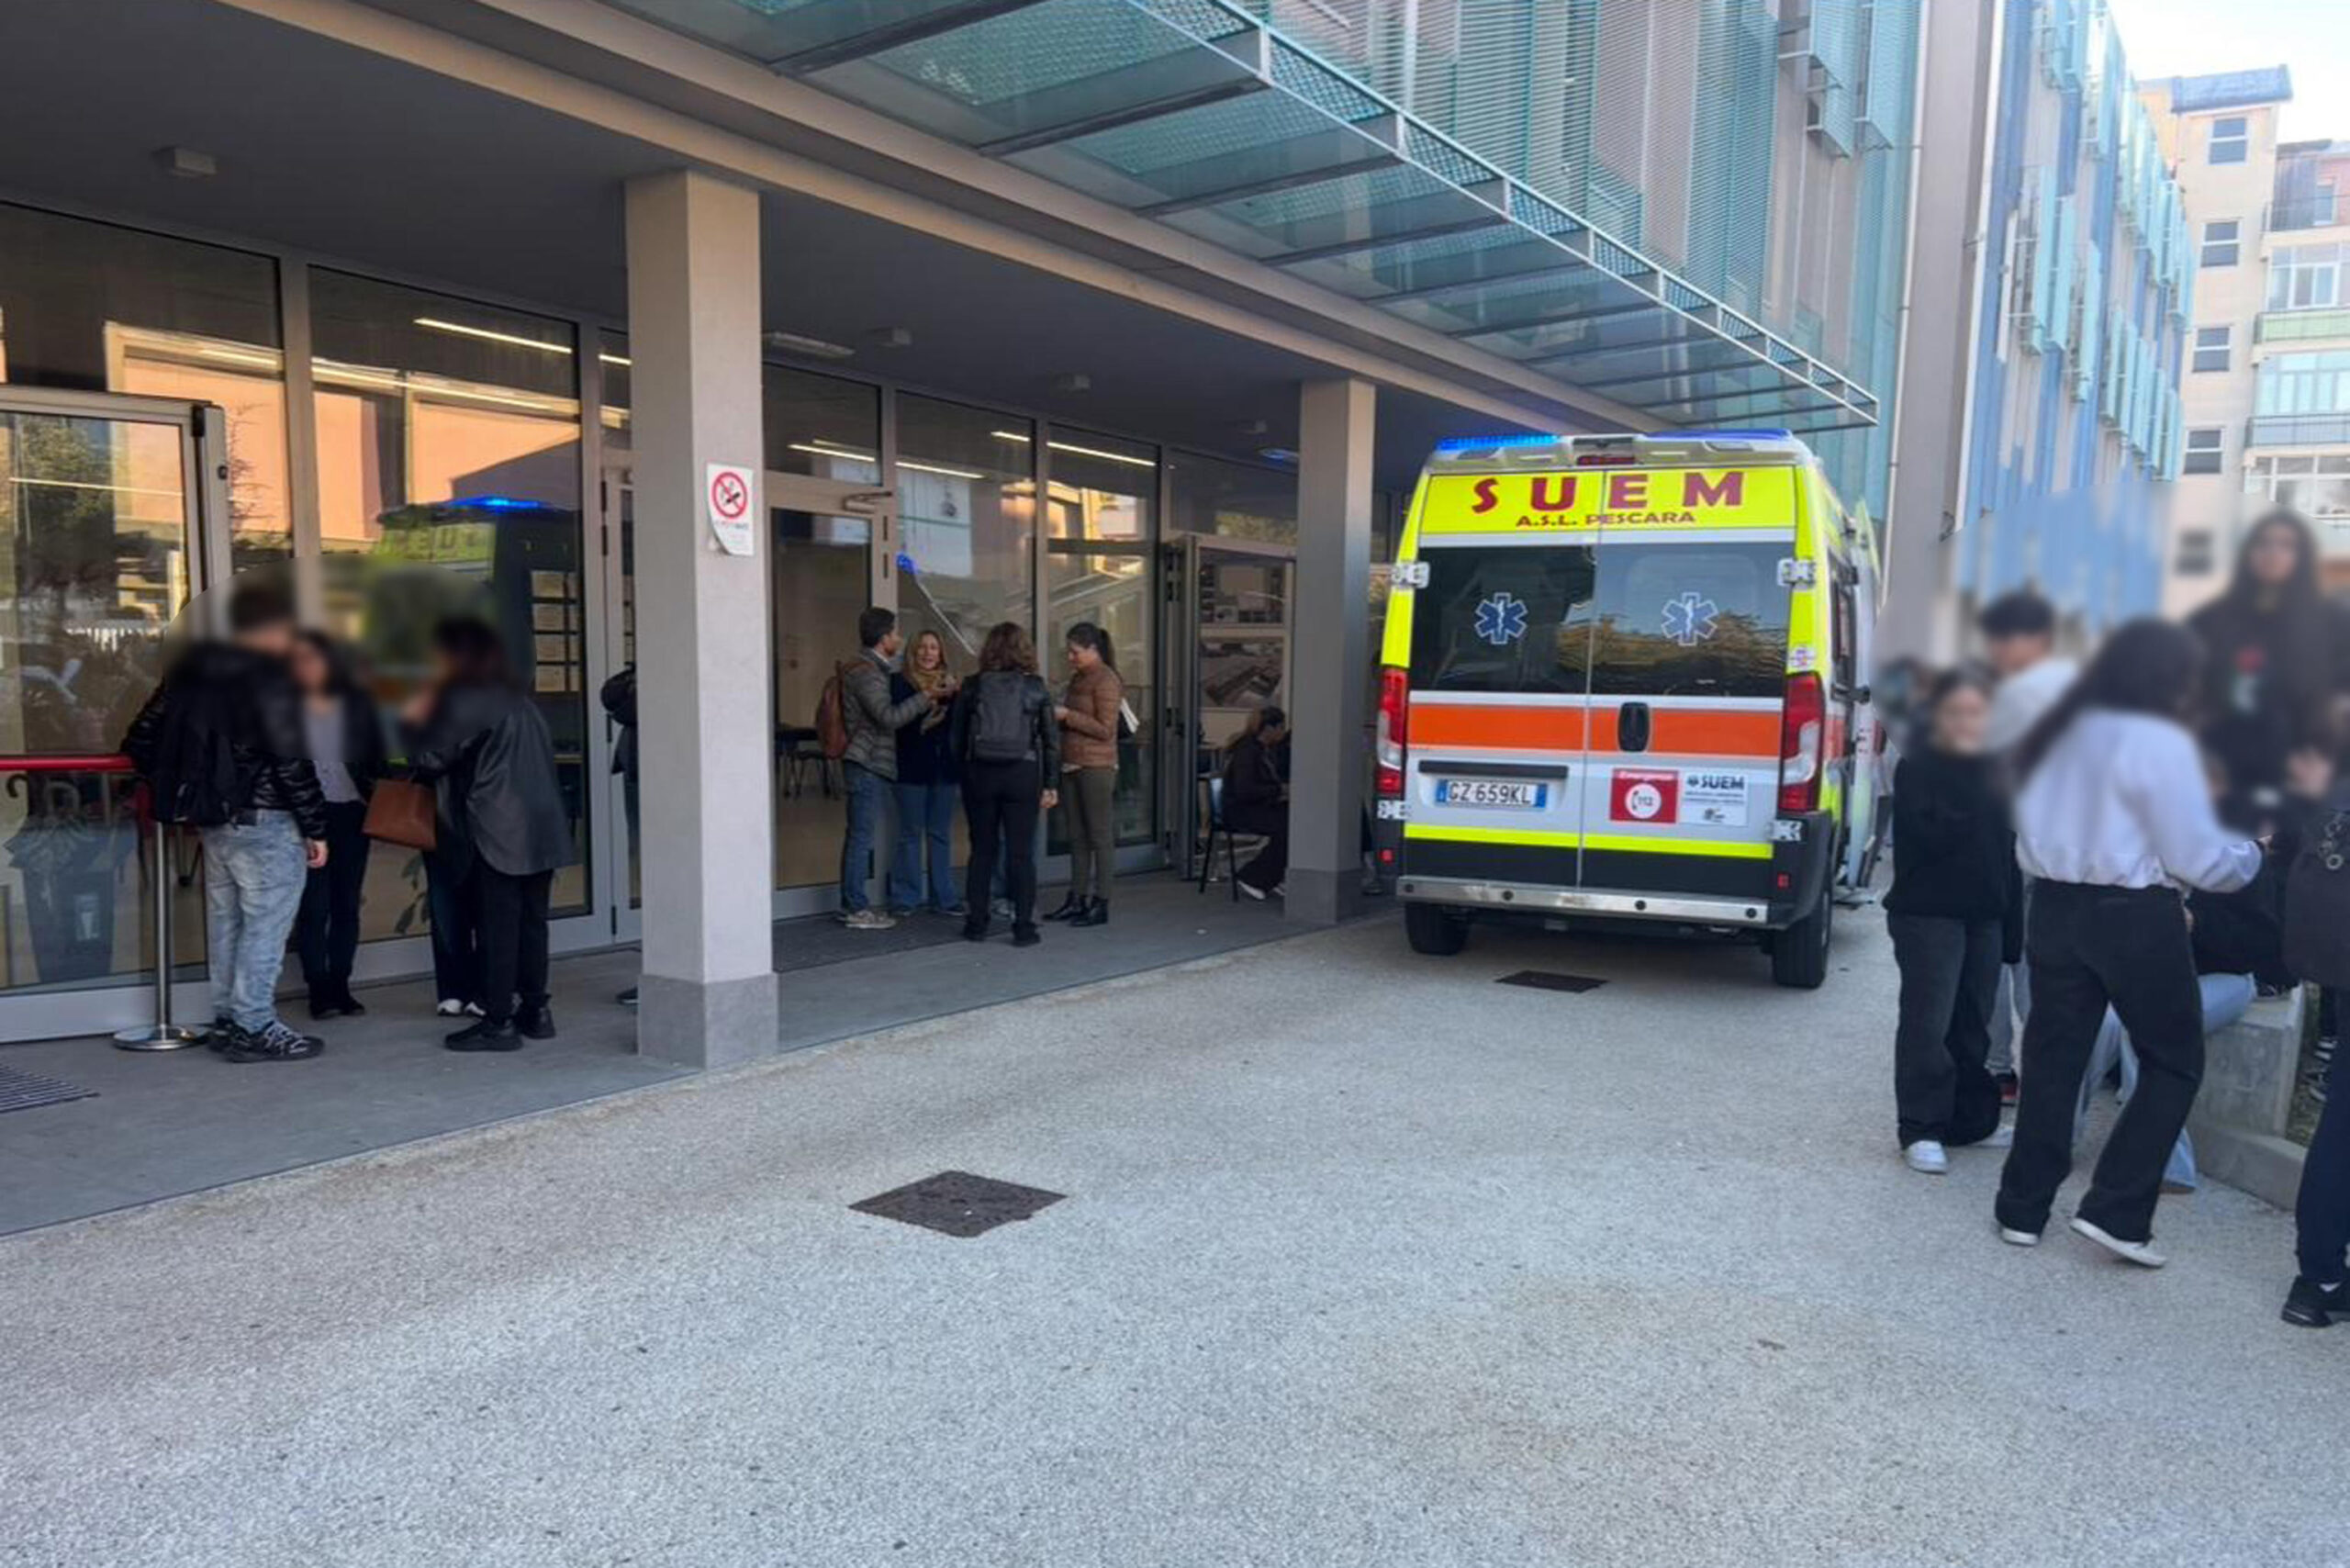
Non si ferma la campagna di procurato allarme che per il secondo giorno consecutivo ha colpito il sistema scolastico italiano, pur con numeri più contenuti rispetto alle 6300 comunicazioni della prima ondata. Dalle 9.39 alle 10.49 di giovedì 12 novembre sono state recapitate 3788 email minatorie in tutta la Penisola — da Palermo a Milano, passando per Roma, Napoli, Firenze, Modena, Potenza, Otranto e Venezia — sconfinando persino in Francia, dove sono stati presi di mira almeno tre istituti e la stazione di Calais. Secondo il bilancio comunicato da Palazzo Chigi, gli istituti evacuati sono stati 77, in 36 dei quali le lezioni sono riprese regolarmente dopo le verifiche degli artificieri e delle unità cinofile, segnando una reazione più contenuta rispetto al panico iniziale anche grazie alle direttive diramate dall’esecutivo e al venir meno dell’effetto sorpresa.
A preoccupare gli apparati di sicurezza è però il salto di qualità nel testo e nella tecnica di invio. La lettera, ancora firmata dal sedicente Mikhail Andropov, abbandona le sgrammaticature dei primi messaggi per adottare un lessico più preciso e aggressivo: oltre a denunciare la presenza di un ordigno a base di nitrato di ammonio e nitrometano con frammenti metallici, il mittente ha rivendicato falsamente un’esplosione già avvenuta con vittime, annunciando bombe anche contro Palazzo Chigi e chiedendo esplicitamente le dimissioni della premier Giorgia Meloni, “altrimenti ve ne pentirete”. Sul piano tecnico, invece di un singolo invio massivo, i messaggi sono stati frazionati in più tranche utilizzando diversi indirizzi esteri — almeno tre delle Filippine e uno del Pakistan, tutti riconducibili a docenti, studenti e tecnici realmente esistenti — una scelta che per gli inquirenti punta a superare i limiti tecnici delle caselle o ad aggirare i filtri antispam rallentando il blocco della campagna di swatting.
Le indagini dell’Antiterrorismo a Milano e Roma e le tracce digitali nei server esteri
Sul fronte giudiziario e investigativo, l’inchiesta compie un salto di livello: le procure di Milano e Roma hanno infatti aperto fascicoli affidati ai pool dell’Antiterrorismo per coordinare gli accertamenti distrettuali, mentre non si esclude un coinvolgimento diretto della Direzione nazionale antimafia e antiterrorismo. Gli specialisti della polizia postale e dell’intelligence stanno passando al setaccio i file di log degli account compromessi per individuare eventuali falle nelle schermature — reti Tor, VPN private o server affittati — utilizzate dagli autori della campagna digitale. Le verifiche internazionali coinvolgono già le autorità di Taiwan, da cui era partita la prima valanga di messaggi, e quelle delle Filippine, dove nei giorni scorsi la National Privacy Commission aveva lanciato l’allarme per la violazione dei portali di almeno dieci enti governativi invitando a diffidare delle comunicazioni provenienti da indirizzi istituzionali. L’obiettivo degli investigatori italiani ed europei è ora stabilire se dietro la serie di attacchi coordinati che hanno paralizzato scuole e infrastrutture vi sia un’unica regia.