


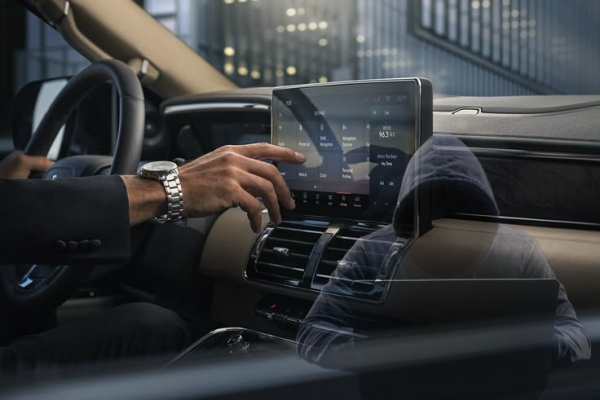
La tua auto connessa è un concentrato di innovazione, ma nasconde una debolezza inquietante. Un esperimento dimostra che il controllo totale di un veicolo può essere sottratto a distanza, senza nemmeno toccarlo.
Ti trovi su un tratto autostradale, con il motore che ronza in perfetta armonia. All’improvviso, la radio cambia canale da sola, il volume sale al massimo, e un brivido ti corre lungo la schiena. Pensi a un banale malfunzionamento, ma poco dopo i tergicristalli si attivano sotto un cielo limpido. Poi, una paura fredda: premi il pedale del freno… e non succede nulla.
Non è un guasto, ma un segnale d’allarme: la tua macchina intelligente è diventata un bersaglio. Un hacker ha appena preso il comando.
L’auto moderna è un computer su ruote
Dimentica l’immagine romantica del motore ruggente e dei pistoni. Oggi, la vettura connessa assomiglia più a un data center mobile. Contiene oltre 100 milioni di righe di codice e decine di microprocessori (le famose ECU, Electronic Control Unit) che comunicano costantemente attraverso la rete interna del veicolo, nota come CAN bus.
Queste centraline controllano ogni funzione: freni, sterzo, accelerazione, airbag, serrature. Un tempo il piede premeva direttamente un pistone idraulico; ora un sensore invia un comando digitale. E ogni comando digitale può essere intercettato, manipolato o addirittura cancellato. In altre parole, ciò che oggi rende le auto smart è anche ciò che le rende vulnerabili.
Le vie d’accesso preferite dagli hacker
Non servono cacciaviti o piede di porco per rubare o sabotare un’auto moderna: basta una connessione Internet. E ogni funzione smart è una potenziale porta aperta.
L’app dello smartphone. Se il criminale ruba le tue credenziali tramite una semplice mail di phishing, può sbloccare, localizzare e avviare la tua auto a distanza.
Il sistema di infotainment. È il vero Cavallo di Troia: Bluetooth, Wi-Fi domestico e rete 4G/5G sono canali perfetti per un’intrusione.
La porta OBD-II. Nata per la diagnostica, oggi è una via rapida per clonare una chiave o installare un malware invisibile.
Nel 2015, gli esperti di sicurezza Charlie Miller e Chris Valasek dimostrarono la minaccia in modo scioccante: hackerarono una Jeep Cherokee in piena autostrada mentre un giornalista di Wired era al volante. “All’inizio abbiamo solo accennato alla radio… poi abbiamo tolto i freni”, raccontarono. Chrysler fu costretta a richiamare 1,4 milioni di veicoli. L’incubo era diventato reale.
Come difenderti dal “Car-napping”
Oggi, l’obiettivo non è più solo il furto dell’auto, ma la presa in ostaggio digitale. Un messaggio sul display potrebbe annunciarti: “I tuoi comandi sono bloccati. Invia 1 Bitcoin entro 24 ore per riavere il controllo.” È il ransomware del mondo fisico, e non è più fantascienza.
Non puoi installare un antivirus come su un computer, ma puoi ridurre i rischi:
Aggiorna regolarmente il software dell’auto con le patch Over-the-Air.
Utilizza password uniche e robuste per l’app di gestione, meglio se con autenticazione a due fattori.
Disattiva connessioni non necessarie come Wi-Fi e Bluetooth quando non le usi.
La tua auto connessa è una meraviglia della tecnica, ma anche un obiettivo mobile. Stiamo guidando dei computer potentissimi su quattro ruote, e dobbiamo ancora imparare davvero cosa succede quando si bloccano a 130 km/h.
Leggi anche: Baby monitor hackerati: l’incubo è reale