

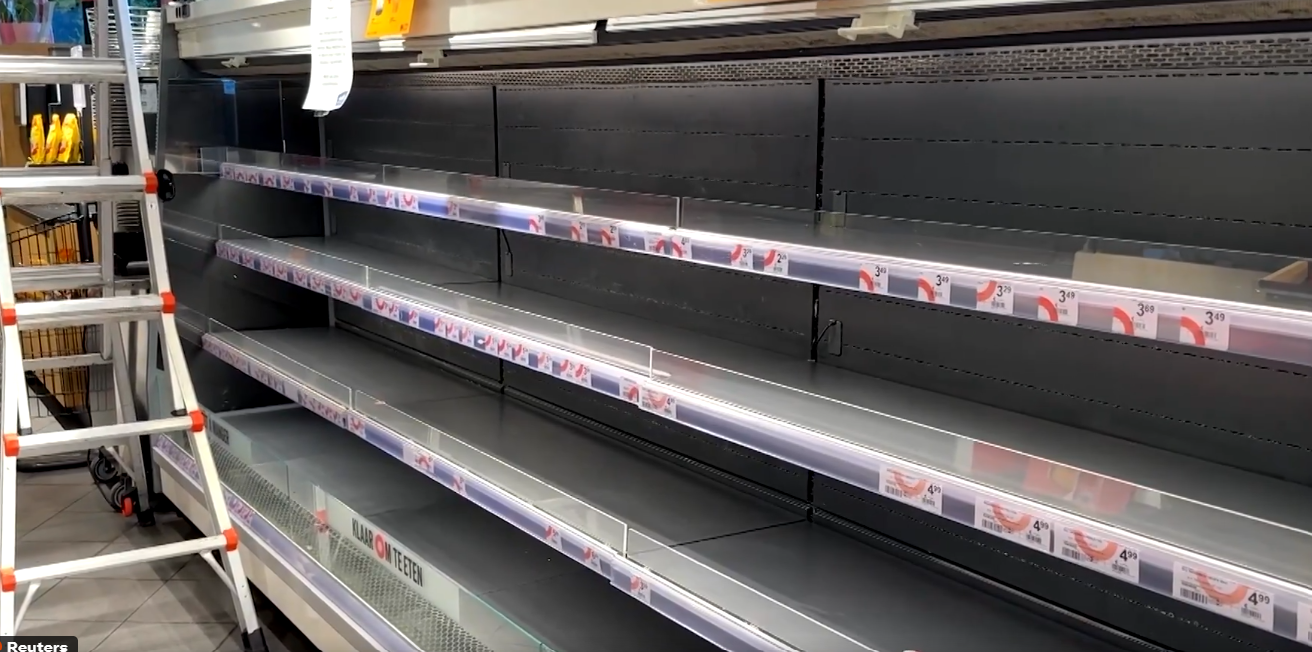
Un filo rosso unisce i banchi frigoriferi resi inutilizzabili in Italia, Belgio, Svezia, Olanda, Irlanda, Lussemburgo, Estonia e Finlandia. Alle quattro del mattino di lunedì, una manovra informatica simultanea ha bucato i sistemi di telecontrollo collegati alla rete — in gran parte basati su tecnologie di gestione remota come quelle del colosso Danfoss —, forzando l’avvio della modalità sbrinamento.
In centinaia di punti vendita le temperature sono schizzate in poche ore fino a 50 gradi sopra lo zero, trasformando i banchi dei surgelati e dei prodotti freschi in vere e proprie stufe. Il bilancio è immediato e pesante: tonnellate di alimenti totalmente deteriorati, perdite economiche da centinaia di migliaia di euro e la chiusura forzata di diversi esercizi per gestire la rimozione della merce contaminata. Tra questi figurano anche i quattro punti vendita a marchio Coop in Sicilia, a Catania e Palermo, gestiti dal gruppo Radenza.
Dietro il blitz la manona di una potenza ostile: il test della guerra ibrida
La sincronia, la capillarità geografica e la scelta di un bersaglio apparentemente ordinario ma vitale per la sopravvivenza quotidiana spazzano via l’ipotesi del semplice gesto demonstrativo o del ricatto d’estorsione da parte di criminali comuni. La portata dell’operazione punta dritto alla regia diretta di uno Stato ostile. Gli analisti geopolitici indicano come principali indiziati i servizi segreti di Russia, Cina, Iran o Corea del Nord.
Non si tratta di un’azione casuale, bensì di una classica tattica di guerra ibrida. Gli aggressori non hanno colpito i grandi depositi della logistica né bloccato i trasporti su gomma: hanno preferito penetrare nell’ultimo miglio della catena alimentare, dimostrando quanto sia elementare disattivare la conservazione dei prodotti da remoto sfruttando le falle dei software commerciali.
Svuotare gli scaffali per misurare la tenuta sociale e il panico
Il vero scopo di questa campagna d’incursione è il collaudo strategico. La simulazione serve a verificare quanto sia facile provocare lo spreco di tonnellate di cibo su scala continentale, creare buchi improvvisi nelle scorte e svuotare i banchi dei supermercati senza dover lanciare un missile o bloccare le rotte navali.
L’aspetto più inquietante riguarda la misurazione degli effetti psicologici sulla popolazione civili. Togliere all’improvviso i beni di prima necessità dalle corsie dei supermercati significa testare la soglia di tolleranza delle società democratiche, la velocità con cui si innescano le corse agli accaparramenti e la capacità dei governi europei di gestire il panico sociale. Un test di vulnerabilità ad ampio spettro che ha spinto il sottosegretario Alfredo Mantovano a convocare d’urgenza a Palazzo Chigi i vertici dell’intelligence e dell’Agenzia per la Cybersicurezza Nazionale, mentre il Copasir ha avviato le audizioni dei responsabili di AISI e ACN per blindare le infrastrutture critiche del Paese.